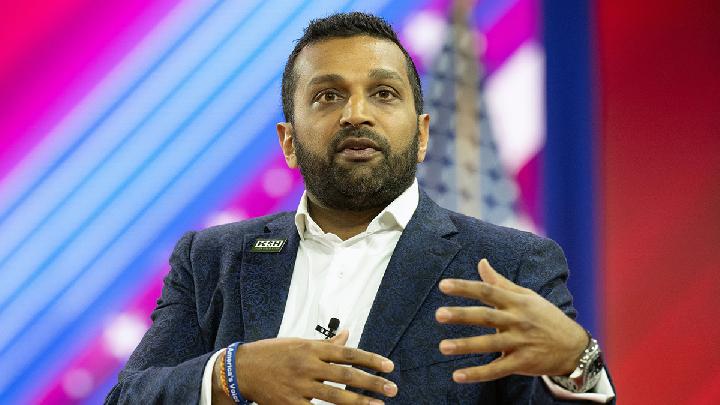
Peretasan Email Direktur FBI oleh Kelompok Iran
Pada Jumat lalu, sekelompok peretas yang disebut Handala mengungkapkan lebih dari 300 email dan foto yang diklaim berasal dari akun email pribadi Direktur Biro Investigasi Federal Amerika Serikat (FBI), Kash Patel. Informasi tersebut diunggah ke situs web mereka sebagai bentuk balasan terhadap tindakan FBI dan Departemen Kehakiman AS yang menyita beberapa situs web kelompok tersebut minggu lalu.
Dalam sebuah pernyataan, juru bicara FBI mengonfirmasi bahwa ada pelaku yang menargetkan informasi email pribadi Patel. Mereka menyatakan telah mengambil langkah-langkah untuk meminimalkan risiko yang mungkin timbul dari aktivitas ini. Menurut pernyataan tersebut, informasi yang diperoleh tidak melibatkan data pemerintah, melainkan data historis.
Kelompok peretas Handala menyatakan bahwa kebocoran tersebut merupakan respons atas tindakan AS terhadap mereka. Otoritas AS menuduh kelompok tersebut melakukan “operasi psikologis” dan menyebutnya sebagai kedok untuk Kementerian Intelijen dan Keamanan Iran. Bahkan, Departemen Luar Negeri AS menawarkan hadiah hingga US$10 juta untuk informasi tentang peretas Iran yang dianggap membahayakan infrastruktur penting AS.
Serangan Siber terhadap Perusahaan Amerika
Awal bulan ini, Handala mengklaim bertanggung jawab atas satu-satunya serangan siber destruktif signifikan terhadap perusahaan Amerika, yaitu Stryker, sebuah perusahaan teknologi medis. Serangan ini terjadi setelah AS-Israel menyerang Iran pada 28 Februari.
Email Gmail Patel tidak diverifikasi secara forensik oleh NBC News. Namun, dalam penelitian mereka, NBC News menemukan beberapa foto Patel yang tampaknya belum pernah dipublikasikan sebelumnya. Email yang diretas terlihat berasal dari atau ke akun Gmail pribadi yang terdaftar sebagai milik Patel dalam dokumen pemerintah publik. Gmail sendiri tidak memberikan komentar terkait hal ini.
Pernyataan dari Kelompok Peretas
Handala juga memposting pesan di saluran Telegram mereka, menyatakan bahwa FBI “seharusnya tidak memulai konfrontasi dan konflik dengan kami.” Mereka juga mengatakan akan segera membagikan bukti “pelanggaran keamanan terbesar dalam dekade terakhir.” Saluran Telegram tersebut telah dihapus, dan Telegram tidak merespons permintaan komentar.
Semua email yang dirilis berasal dari masa sebelum Patel bekerja di pemerintahan Trump. Metadata dari file tersebut menunjukkan bahwa email tersebut diretas sebelum perang dimulai. File-file tersebut dikurasi dan disusun ke dalam folder yang terakhir diubah pada 21 Mei 2025. Sebagian besar email berisi korespondensi antara tahun 2010 hingga 2012, dengan yang terbaru adalah tanda terima tiket pesawat dari 2022.
Konten Email yang Terungkap
Dalam satu email dari 2014 — ketika Patel bekerja di Divisi Keamanan Nasional Departemen Kehakiman — Patel tampaknya menggunakan alamat email Departemen Kehakiman AS untuk mengirimkan tautan kepada dirinya sendiri. Ia menyertakan alamat email FBI-nya saat itu dan Gmail pribadinya sebagai penerima salinan.
Banyak email bersifat pribadi dan melibatkan korespondensi antara anggota keluarga Patel. Beberapa email menunjukkan bahwa Patel sedang dalam perjalanan ke Kuba, yang saat itu sedang menghadapi sanksi AS di bawah pemerintahan Presiden Donald Trump.
Tindakan Pemerintah AS
Para pejabat AS memberi tahu Patel pada akhir 2024 bahwa ia telah menjadi target serangan siber Iran sebelum ia setuju untuk memimpin FBI. Mereka juga menyatakan bahwa para peretas telah mencari komunikasinya.
Menjelang pemilihan umum 2024, FBI, Microsoft, dan Google masing-masing mengumumkan bahwa peretas yang bekerja untuk Korps Garda Revolusi Islam Iran (IRGC) telah mencoba meretas beberapa tokoh politik, termasuk afiliasi Donald Trump dan Joe Biden.
Penyelidikan dan Tindakan Lanjutan
Meskipun banyak email yang diretas, file-file tersebut tidak mencakup data Partai Demokrat. Namun, sebuah persona peretas yang menyebut dirinya “Robert” mendekati beberapa media berita, termasuk NBC News, dengan dokumen verifikasi yang dicuri untuk tiga pilihan utama Trump untuk wakil presiden menjelang pemilu. NBC News dan media lainnya menolak untuk mempublikasikan file tersebut karena tidak melihat informasi baru yang substansial di dalamnya.
Persona Robert mengatakan kepada Reuters pada 2025 bahwa ia berencana untuk membocorkan lebih banyak email yang telah dicurinya dari sekutu Trump, meskipun tidak jelas apakah hal itu terwujud. Akun Signal yang sebelumnya digunakan oleh persona Robert tidak menanggapi permintaan komentar dari NBC News.
Klaim dan Penilaian Ahli
Handala sering kali mengklaim telah meretas perusahaan dan kemudian memposting beberapa file yang diretas di situs web mereka. Kadang-kadang, klaim mereka melebih-lebihkan. Awal bulan ini, mereka mengklaim telah meretas Verifone, sebuah perusahaan telekomunikasi Israel, meskipun juru bicara Verifone mengatakan kepada NBC News bahwa mereka belum mengalami serangan apa pun pada sistem mereka.
Alex Orleans, kepala intelijen ancaman di perusahaan keamanan siber Sublime Security, mengatakan kepada NBC News bahwa Iran tampaknya telah meretas Patel sebelumnya dan secara strategis menunggu untuk merilis file-file tersebut. “Sepertinya itu sesuatu yang mereka simpan,” kata Orleans. “Aktor Iran menyimpan berbagai macam informasi untuk berjaga-jaga.” “Mengingat kontroversi baru-baru ini seputar Patel, saya memperkirakan Iran akan memilih untuk merilis konten yang jauh lebih baru — dan berpotensi memalukan — jika mereka memiliki akses yang baru dibuka, dibandingkan dengan sesuatu yang mereka simpan,” katanya.
Rusmawan adalah seorang penulis berita online yang serbabisa dalam menguraikan berbagai peristiwa menjadi berita yang jelas dan ringan. Ia suka membaca opini, melakukan riset pendek, dan membuat rangkuman harian. Di waktu senggang, ia menikmati musik instrumental. Motto: “Informasi yang baik dimulai dari niat yang baik.”