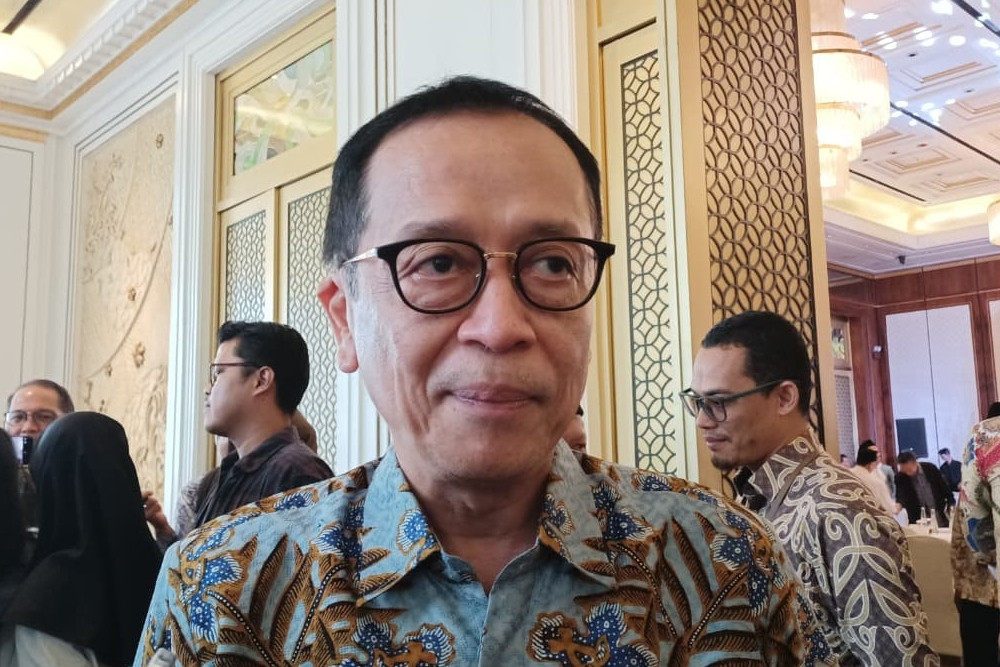
JAKARTA – Otoritas Jasa Keuangan (OJK) melakukan serangkaian langkah peningkatan keamanan siber terhadap sejumlah Bank Pembangunan Daerah (BPD) di seluruh Indonesia. Langkah ini dilakukan sebagai respons terhadap insiden pembobolan yang terjadi pada sistem BI FAST, yang menimpa beberapa bank di Tanah Air.
Kepala Eksekutif Pengawas Perbankan OJK Dian Ediana Rae menjelaskan bahwa pihaknya telah meminta bank terkait untuk memastikan penerapan langkah-langkah peningkatan ketahanan dan keamanan siber. Hal ini dilakukan untuk mencegah terulangnya insiden serupa di masa depan.
“OJK juga telah melakukan kerjasama lebih intens dengan regulator sistem pembayaran untuk mencegah terjadinya insiden serupa,” ujar Dian dalam pernyataannya.
Adapun OJK sendiri telah menerbitkan beberapa regulasi yang mengatur penerapan teknologi informasi di bank. Di antaranya adalah:
- Peraturan OJK (POJK) No.11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi Oleh Bank Umum (POJK PTI)
- SEOJK Nomor 29/SEOJK.03/2022 tentang Ketahanan Dan Keamanan Siber Bagi Bank Umum (SEOJK Siber)
Dian menegaskan bahwa OJK sesuai dengan kapasitasnya telah mengingatkan kembali dan meminta bank untuk melakukan penguatan manajemen risiko dalam rangka pencegahan penyalahgunaan sistem perbankan dalam tindak pidana fraud. Beberapa langkah yang diminta meliputi:
- Peningkatan kemampuan sistem deteksi fraud
- Penguatan pelaksanaan know your customer (KYC)
- Analisis dan evaluasi berkala atas profil dan limit transaksi nasabah
- Penguatan manajemen risiko pihak ketiga
Kejahatan Terorganisasi
Selain itu, OJK juga meminta bank untuk memperkuat tim tanggap insiden siber serta melakukan pelatihan dan sosialisasi rutin terkait peningkatan security awareness.
Lebih lanjut, Dian menyebut bahwa pihaknya telah mengirimkan surat pembinaan mengenai langkah-langkah yang harus segera dilakukan oleh bank, khususnya terkait transaksi-transaksi anomali yang terjadi. OJK juga meminta bank untuk melakukan penghentian transaksi hingga klarifikasi selesai.
Dalam catatan Bisnis, OJK sebelumnya telah mendorong lembaga-lembaga internasional agar menjadikan kejahatan siber sebagai isu global. Menurutnya, kasus ini tidak hanya menjadi persoalan domestik, tetapi juga mancanegara.
Dian menyampaikan bahwa selain berkoordinasi dengan Bank Indonesia (BI), pihaknya juga aktif mendorong lembaga internasional untuk menyikapi isu ini secara global.
“Sekarang itu kita akan sedang mendorong lembaga-lembaga internasional untuk betul-betul mengangkat persoalan ini menjadi persoalan global,” kata Dian usai menghadiri Peluncuran Buku Khutbah Syariah Muamalah PPDP dan Penandatanganan Nota Kesepahaman Industri PPDP Syariah dengan Dewan Masjid Indonesia di Jakarta.
Dian menduga, kejahatan siber, termasuk pembobolan melalui BI Fast, bukan kejahatan individual, melainkan organized crime atau kejahatan terorganisir. Selain itu, OJK juga khawatir dana yang diambil tersebut dilarikan ke aset kripto internasional.
“Jadi begitu ditransfer ke kripto internasional, ke kripto global, ini kemudian kita seperti kehilangan track,” ungkapnya.
Untuk itu, Dian menilai sangat penting menjadikan kejahatan siber sebagai isu global. Sebab, pemberantasan kejahatan siber tidak bisa dilakukan oleh satu negara saja. Menurut Dian, perlu kerja sama seluruh negara terkait untuk bisa memberantas kejahatan siber. Oleh karena itu, OJK bersama dengan BI tengah mendorong lembaga internasional agar mengangkat persoalan ini menjadi isu global.
Pernyataan Bank Indonesia
Sebelumnya, Bank Indonesia (BI) angkat bicara mengenai kasus pembobolan melalui BI Fast, infrastruktur Sistem Pembayaran Ritel Nasional yang dikembangkan oleh otoritas moneter itu. Kerugian dari kasus tersebut diperkirakan mencapai Rp200 miliar.
Kepala Departemen Komunikasi BI Ramdan Denny Prakoso menyampaikan bahwa pihaknya telah meminta perbankan yang terkait dalam kasus fraud, berupa aktivitas transfer ilegal atas dana di beberapa bank, untuk memperkuat prosedur pengamanan transaksi.
“Proses ini penting dalam menjaga agar fraud ini tidak mengganggu stabilitas sistem pembayaran dan pelindungan konsumen terpenuhi,” kata Denny dalam keterangan tertulis.
Denny menuturkan BI terus mencermati perkembangan penanganan kasus fraud tersebut. Saat ini, kasus tersebut tengah ditangani pihak berwajib. BI juga terus berkoordinasi dengan OJK dan penegak hukum untuk memastikan langkah pemulihan dan penguatan keamanan terus berjalan secara konsisten.
Lebih lanjut, dia menjelaskan bahwa BI dan industri sistem pembayaran senantiasa terus berupaya memperkuat keamanan dan keandalan sistem pembayaran nasional dan keberlanjutan transformasi digital di sektor keuangan.
“Hal ini dilakukan dengan terus memperkuat tata kelola TI, keandalan teknologi, asesmen keamanan, implementasi fraud detection system, kesiapan respons dalam hal terjadi insiden, mekanisme audit, serta peningkatan pelindungan konsumen,” tuturnya.
Selain itu, otoritas moneter juga telah menerbitkan ketentuan mengenai ketahanan dan keamanan siber di bulan April 2024 sebagai pedoman bagi Penyelenggara Jasa Sistem Pembayaran di Indonesia untuk menghadapi risiko serangan siber dan fraud.
Dia menambahkan, layanan BI Fast sendiri dikembangkan dan dioperasikan sesuai standar operasional dan keamanan yang berlaku. Denny juga memastikan pengiriman instruksi transaksi dari bank ke BI telah dilengkapi dengan pengamanan yang memadai melalui jaringan komunikasi yang aman.
Kendati begitu, peserta BI-Fast perlu memerhatikan pengamanan yang dilakukan di sisi internal termasuk dalam penggunaan penyelenggara penunjang.
“Sesuai dengan prinsip keamanan teknologi informasi, ketahanan suatu sistem dilihat dari titik terlemah dari komponen-komponen yang membentuk sistem tersebut,” ujarnya.